

Siamo pronti per affrontare la prossima generazione delle minacce cibernetiche?
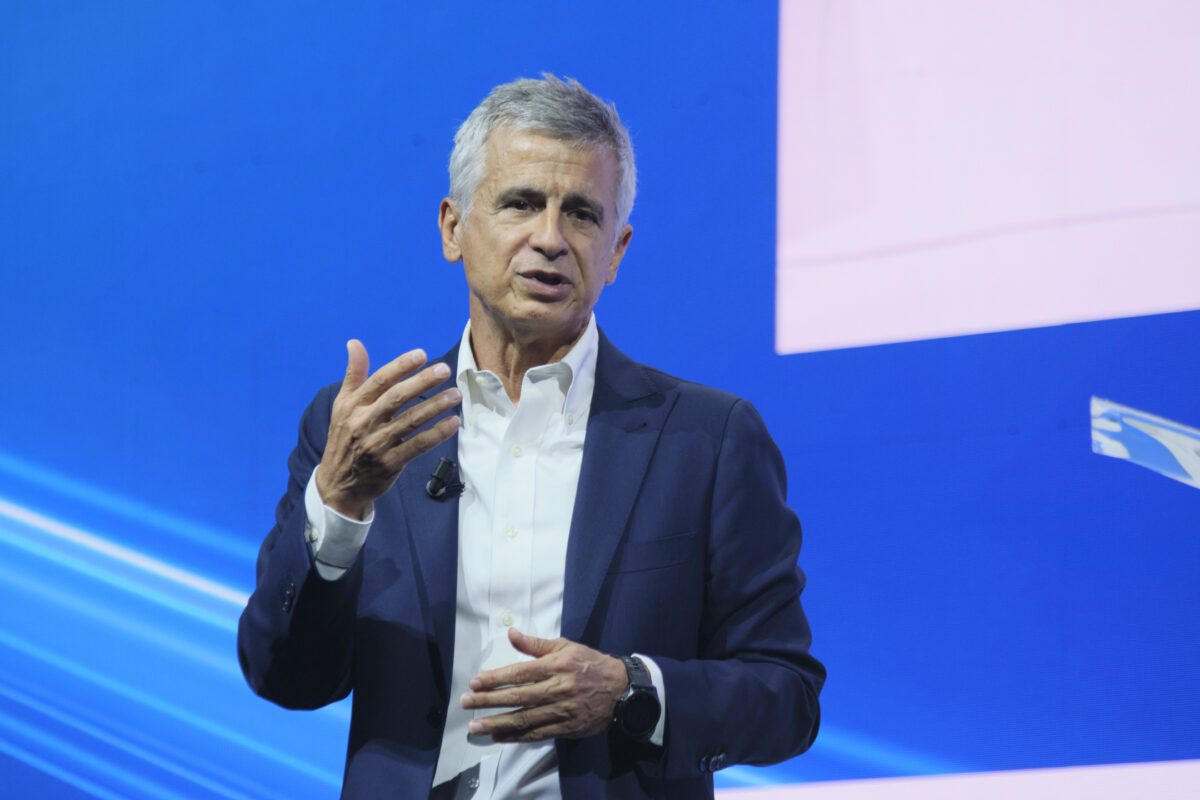
“Allora, è una domandona. Sicuramente i volumi sono in grande crescita. Credo ci sia, in questi ultimi tempi, una grande crescita della consapevolezza della minaccia. Fra l’altro, le minacce si stanno soprattutto innalzando sulla cosiddetta detection delle vulnerabilità. Tipicamente, anche le aziende grandi avevano ordini di grandezza di migliaia di vulnerabilità; siamo passati a centinaia di migliaia di vulnerabilità. Questo pone sicuramente un problema. E siccome adesso gli attaccanti hanno anche cambiato approccio, usano le macchine, usano gli LLM, usano l’AI, è evidente che adesso la difesa è costretta a difendersi anche con l’AI. Da questo punto di vista, siamo pronti? No, ma stiamo lavorando abbastanza febbrilmente e tanti investimenti stanno andando sicuramente sulla security. La security sta diventando un capitolo fondante di qualsiasi cosa si possa pensare di fare. Non c’è competitività di un’azienda senza adeguati livelli di security. Questo bisogna metterselo chiaro in testa”.
Come si inserisce la piattaforma nella vostra strategia?
“Oggi annunciamo questa piattaforma, che fondamentalmente parte dal concetto che la superficie della difesa si amplia. Perché? Perché, a questo punto, le aziende stanno mettendo dentro decine e centinaia di agenti, e questi agenti vanno sicuramente controllati, verificati e contestualizzati. Questa è una piattaforma che si propone evidentemente di usare l’AI non solo per difendere il perimetro di difesa classico, quindi le classiche mura che mettevamo attorno ai dati e al patrimonio cognitivo delle aziende, ma anche per verificare molto bene quello che è il comportamento in real time degli agenti. Perché adesso la natura degli attacchi è cambiata in misura abbastanza radicale. Non si attacca solo per bucare un sistema o per penetrarlo: si attacca in questo momento la filiera di approvvigionamento degli agenti, quindi il set di dati di training su cui sono stati addestrati gli agenti. Si cerca di inoculare i cosiddetti bias per far prendere agli agenti decisioni diverse da quelle per cui sono stati programmati. Si rendono quindi necessari tutta una serie di nuovi set e nuove strumentazioni che in questo momento non sono diffuse sul mercato a livello industriale. Ed è lì che noi crediamo di fare la differenza”.
Quali sono le aziende più a rischio?
“Tutte le aziende sono a rischio. Evidentemente, poi, l’Italia ha sicuramente un insieme di piccole aziende per le quali gli investimenti nella modernizzazione dei sistemi sono importanti, considerate le dimensioni. Tenete conto che il sistema italiano ha sempre un po’ sottoinvestito negli ultimi 20-30 anni in information technology rispetto all’Europa. Tipicamente, un Paese come la Francia o la Germania investiva il 6-7%, mentre in Italia si investiva il 3-4%. Abbiamo quindi anche un debito tecnologico da colmare e, da questo punto di vista, le vulnerabilità sono probabilmente un pochino più ampie e un pochino più profonde, soprattutto nelle PMI”.
Quello che è successo in Francia nei supermercati francesi può capitare anche in Italia?
“È molto difficile dare questa risposta. In teoria sì, perché anche in Italia i sistemi di distribuzione sono sistemi complessi, con sistemi interconnessi. Quindi sì, in teoria queste cose possono succedere. L’unica risposta è cominciare ad accelerare sugli investimenti nella security. Però questo richiede la disponibilità da parte delle aziende a riallocare capitale sui sistemi di difesa, sui nuovi sistemi di difesa e sulla modernizzazione delle infrastrutture. Perché, voglio dire, noi e tante aziende in Italia ancora ci appoggiamo a infrastrutture che sono largamente non al passo con i tempi”.
LEGGI LE NOTIZIE DEL CANALE DIGITAL E TECH
Affari Alert
Aggiornamenti e contenuti editoriali dedicati, via email.
Dal 1 Gennaio 2027: 0,99€/mese o 9,99€/anno