


Mikhail Andropov non è, allo stato delle indagini, una persona identificata dalle autorità, ma lo pseudonimo utilizzato per firmare diverse campagne di falsi allarmi bomba in Italia e in altri Paesi europei. Il nome è comparso l’11 novembre nella mail inviata a circa 6.300 scuole italiane, ma era già apparso nelle precedenti minacce contro aeroporti ed emittenti televisive. Il mittente si definisce “leader del Vilayat di Misoginistan”, un’organizzazione della quale non risultano tracce concrete.
Allarme bomba, perché è stato scelto il cognome Andropov
Il riferimento più evidente è a Jurij Andropov, storico capo del Kgb e successivamente segretario generale del Partito comunista dell’Unione Sovietica dal 1982 al 1984. La scelta sembra quindi costruita per evocare l’immaginario sovietico e russo. Questo, però, non dimostra un’origine russa delle minacce.
Leggi anche: Allarmi bombe, Meloni: Non permetteremo a una mail anonima di decidere il calendario scolastico
In precedenti messaggi firmati con lo stesso nome compariva anche la formula “Messaggio all’Occidente”, altro elemento che sembra studiato per rafforzare il richiamo geopolitico. Gli investigatori devono proprio stabilire se questi riferimenti indichino qualcosa sulla reale provenienza degli autori o servano invece a creare false piste.
Allarme bomba, dove era già comparso Mikhail Andropov
Lo pseudonimo non nasce con l’allarme nelle scuole italiane. Era stato già utilizzato per mail indirizzate a diversi aeroporti europei e a emittenti televisive, tra cui l’irlandese RTE, la bulgara Nova TV e la britannica Sky. Minacce simili erano state segnalate anche in Bulgaria, Irlanda, Irlanda del Nord e Scozia. Anche in quei casi gli allarmi si erano rivelati falsi.
Leggi anche: Attacchi hacker agli elettrodomestici, quali sono i rischi reali
Gli indirizzi utilizzati non sono sempre gli stessi. Una mail sarebbe risultata associata a una scuola in Lituania, un’altra a un’università thailandese, mentre quella inviata agli istituti italiani è collegata a un dominio universitario di Taiwan. La spiegazione più plausibile oggetto di verifica è l’utilizzo di account compromessi o indirizzi falsificati.
Allarme bomba, chi c’è realmente dietro
Le autorità italiane hanno escluso, sulla base dei primi controlli, un pericolo concreto negli istituti e stanno cooperando con altri Paesi europei per ricostruire la catena tecnica delle mail. Non risultano al momento prove pubbliche che permettano di attribuire la campagna alla Russia, all’Iran, a Male State o ad altre organizzazioni.
Leggi anche: Tajani: In Italia hacker filorussi. Attacchi contemporanei in Europa, c’è un coordinamento
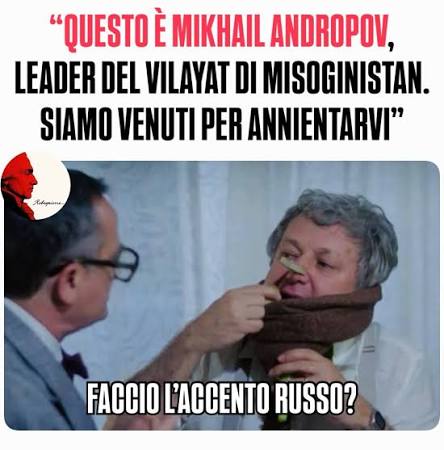
“Mikhail Andropov” va quindi considerato per ora un’identità digitale costruita, utilizzata per firmare minacce destinate soprattutto a creare allarme, evacuazioni e disagi. In attesa di scoprire chi si nasconda dietro lo pseudonimo, Andropov è già diventato un meme per gli studenti italiani.
CLICCA QUI PER ALTRE NOTIZIE DI CRONACA
Affari Alert
Aggiornamenti e contenuti editoriali dedicati, via email.
Dal 1 Gennaio 2027: 0,99€/mese o 9,99€/anno